Warum digitale Sicherheit nicht mit dem letzten Update erledigt ist.
Im Oktober 2026 wurden Websites der Bundesregierung vorsorglich abgeschaltet. Auch Universitäten nahmen zeitweise ihre Internetangebote vom Netz. Gleichzeitig registrierten Sicherheitsunternehmen massive Angriffswellen auf eine Schwachstelle, die in einer der grundlegenden Technologien des Internets steckte.
Der Auslöser trug den Namen PHP2Shell.
Was zunächst nach einem Problem für große Rechenzentren und IT-Abteilungen klingt, betrifft auch ganz gewöhnliche Unternehmenswebsites. Denn dieselbe Technologie, die hinter umfangreichen Internetportalen arbeitet, steckt auch in unzähligen kleineren Websites.
Und genau darin liegt das eigentliche Problem: Eine Website kann äußerlich vollkommen einwandfrei funktionieren und trotzdem eine erhebliche Sicherheitslücke besitzen.
Die unsichtbare Technik hinter einer Website
Wer eine Website besucht, sieht zunächst das Ergebnis. Texte, Bilder, Navigation, vielleicht ein Kontaktformular. Was im Hintergrund geschieht, bleibt weitgehend unsichtbar.
Viele Websites basieren auf WordPress. Dieses System wiederum nutzt unter anderem die Programmiersprache PHP. Sie verarbeitet Anfragen, stellt Inhalte zusammen und sorgt dafür, dass aus gespeicherten Daten die fertige Seite entsteht, die wenige Augenblicke später im Browser erscheint.
Man könnte PHP als einen Teil des Maschinenraums einer Website bezeichnen. Der Besucher bekommt davon nichts mit. Solange alles funktioniert, gibt es auch wenig Anlass, sich damit zu beschäftigen.
Im Oktober 2026 wurde genau dieser Maschinenraum zum Problem.
Zwei schwerwiegende Sicherheitslücken ermöglichten es Angreifern unter bestimmten Voraussetzungen, fremden Programmcode auf betroffenen Servern auszuführen oder sensible Informationen auszulesen. Und zwar, ohne sich zuvor regulär anmelden zu müssen.
Das Besondere daran: Die Fehler steckten nicht in einem einzelnen WordPress-Plugin oder einer schlecht programmierten Website, sondern in PHP selbst.
Damit konnte auch eine sorgfältig gepflegte Website betroffen sein.
Wenn ein Update nicht ausreicht
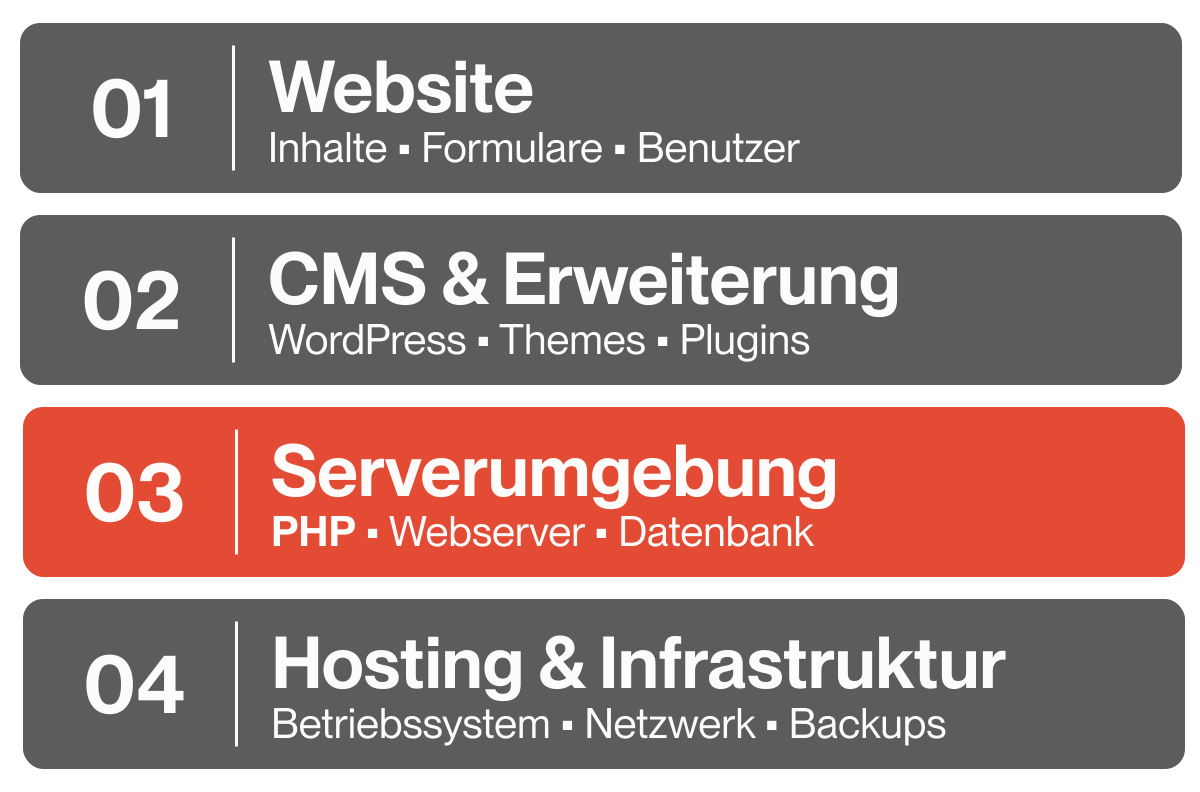
Am 21. Oktober wurden Sicherheitsupdates für die betroffenen PHP-Versionen veröffentlicht. Doch anders als bei einem gewöhnlichen WordPress-Update ließ sich das Problem nicht einfach durch einen Klick im Administrationsbereich beheben.
Die Korrektur musste auf der Ebene des Servers erfolgen.
Das ist ein entscheidender Unterschied. Während sich Betreiber einer Website häufig selbst um WordPress, Themes und Plugins kümmern können, liegt die Verwaltung der PHP-Umgebung in vielen Fällen beim Hostinganbieter.
Ein aktuelles WordPress bedeutet deshalb nicht automatisch, dass auch die zugrunde liegende Servertechnik auf dem neuesten Sicherheitsstand ist.
Und umgekehrt lässt sich aus einer angezeigten PHP-Versionsnummer nicht immer eindeutig erkennen, ob eine Sicherheitslücke bereits geschlossen wurde. Manche Hostinganbieter verwenden eigene, langfristig gepflegte PHP-Versionen, in die Sicherheitskorrekturen eingearbeitet werden, ohne dass sich die sichtbare Versionsnummer verändert.
Wer das nicht weiß, kann sich schnell in falscher Sicherheit wiegen. Oder unnötig beunruhigt sein.
Die Geschwindigkeit ist das eigentliche Problem
Sicherheitslücken sind keine neue Erscheinung. Software wird von Menschen entwickelt, und wo Menschen arbeiten, entstehen Fehler. Daran wird sich vermutlich auch in Zukunft nichts Grundlegendes ändern.
Verändert hat sich allerdings die Geschwindigkeit, mit der solche Schwachstellen entdeckt und ausgenutzt werden können.
Sobald Informationen über eine kritische Sicherheitslücke öffentlich werden, beginnen automatisierte Systeme damit, erreichbare Server auf mögliche Angriffspunkte zu überprüfen. Dabei muss niemand mehr jede einzelne Website von Hand untersuchen.
Künstliche Intelligenz verstärkt diese Entwicklung.
Sie kann Sicherheitsforschern helfen, komplizierte Fehler zu analysieren, mögliche Angriffe nachzustellen und geeignete Schutzmaßnahmen zu entwickeln. Dieselben Fähigkeiten können allerdings auch missbraucht werden, um Angriffe schneller vorzubereiten oder an unterschiedliche technische Umgebungen anzupassen.
Das bedeutet nicht, dass jeder Angriff inzwischen von einer KI gesteuert wird. Es bedeutet aber, dass technische Hürden, die früher einen erheblichen Aufwand darstellten, zunehmend kleiner werden.
Die Zeit zwischen der Bekanntgabe einer Sicherheitslücke und den ersten Angriffsversuchen kann entsprechend kurz sein.
Für Betreiber von Websites wird damit eine Frage immer wichtiger: Wie schnell lässt sich feststellen, ob die eigene Website betroffen ist, und wer kümmert sich darum?
Was der Vorfall für meine Arbeit bedeutet hat
Als die Meldungen über PHP2Shell bekannt wurden, ging es zunächst darum, die eingesetzten PHP-Versionen und Hostingumgebungen der betreuten Websites zu überprüfen.
Bei einigen Hostinganbietern waren die korrigierten Versionen bereits verfügbar. Bei einem anderen Anbieter zeigte die Versionsnummer zunächst noch einen älteren Stand.
Erst die direkte Nachfrage beim technischen Support brachte Klarheit: Dort wurde eine speziell gepflegte PHP-Umgebung eingesetzt, in der die Sicherheitskorrekturen bereits enthalten waren. Die Versionsnummer selbst hatte sich deshalb nicht verändert.
Ein kleines Beispiel, das ziemlich gut zeigt, warum technische Betreuung mehr bedeutet, als gelegentlich auf eine Schaltfläche mit der Aufschrift „Aktualisieren“ zu klicken.
Man muss nicht jedes Detail einer Sicherheitslücke verstehen. Aber man sollte wissen, wo man nachsehen muss, welche Informationen relevant sind und wann eine Rückfrage beim Anbieter notwendig wird.
Das gilt auch für weniger spektakuläre Sicherheitsprobleme, die nicht gleich bundesweit Schlagzeilen machen.
Sicherheit beginnt bei der Architektur
In meiner Arbeit versuche ich deshalb, Websites nicht nur gestalterisch und funktional, sondern auch technisch möglichst überschaubar aufzubauen.
Jede zusätzliche Erweiterung, jede externe Schnittstelle und jede unnötige Abhängigkeit vergrößert die Zahl der Komponenten, die gepflegt und im Blick behalten werden müssen.
Das bedeutet nicht, grundsätzlich auf Plugins oder externe Dienste zu verzichten. Viele davon erfüllen wichtige Aufgaben. Entscheidend ist vielmehr, bewusst auszuwählen, was tatsächlich gebraucht wird.
Ein schlankes System ist nicht automatisch sicher. Aber ein überschaubares System lässt sich leichter verstehen, kontrollieren und langfristig warten.
Dazu gehören für mich regelmäßige Aktualisierungen, die Kontrolle eingesetzter Komponenten, funktionierende Backups und ein Blick auf die technische Umgebung beim Hostinganbieter.
Ebenso wichtig ist es, veraltete oder nicht mehr benötigte Erweiterungen zu entfernen, Zugänge abzusichern und neue Funktionen nicht allein danach zu beurteilen, was sie können, sondern auch danach, welche zusätzlichen Abhängigkeiten sie mitbringen.
Sicherheit entsteht nicht durch eine einzelne Maßnahme. Sie ist das Ergebnis vieler Entscheidungen, die bereits bei der Planung einer Website beginnen.
Und wer kümmert sich nach der Veröffentlichung?
Eine neue Website wird geplant, gestaltet, entwickelt und schließlich veröffentlicht. Für viele Unternehmen ist das zunächst der Abschluss eines Projekts.
Technisch betrachtet beginnt damit allerdings eine neue Phase.
WordPress entwickelt sich weiter. PHP erhält neue Versionen. Browser ändern ihr Verhalten. Plugins werden aktualisiert, eingestellt oder durch andere Lösungen ersetzt. Und gelegentlich tauchen Sicherheitslücken auf, auf die kurzfristig reagiert werden muss.
Deshalb gehört für mich die technische Betreuung einer Website zum gesamten Projektgedanken.
Das heißt nicht, dass jede kleine Unternehmenswebsite eine eigene IT-Abteilung benötigt. Es braucht aber klare Zuständigkeiten, regelmäßige Kontrollen und jemanden, der technische Entwicklungen einordnen kann.
Nicht jede Warnmeldung verlangt sofortiges Handeln. Manche erfordern lediglich eine Prüfung, andere ein Update, wieder andere eine direkte Abstimmung mit dem Hostinganbieter.
Wichtig ist, dass diese Entscheidungen nicht dem Zufall überlassen bleiben.
Update 13. November 2026: Immer neue Sicherheitslücken bei Microsoft?
Wie aktuell das Thema ist, zeigen auch die zahlreichen Sicherheitsmeldungen rund um Microsoft. Kaum ist eine Schwachstelle bekannt und behoben, folgt scheinbar schon die nächste. Da kann schnell der Eindruck entstehen, unsere digitale Infrastruktur werde von Tag zu Tag unsicherer.
Doch die zunehmende Zahl der Meldungen lässt auch eine andere Betrachtung zu.
Automatisierte Prüfverfahren und künstliche Intelligenz ermöglichen es heute, Sicherheitslücken aufzuspüren, die möglicherweise schon seit Jahren unentdeckt existieren. Mehr entdeckte Schwachstellen bedeuten deshalb nicht zwangsläufig, dass auch mehr neue Fehler entstehen.
Im Gegenteil: Jede entdeckte und behobene Sicherheitslücke zeigt zunächst einmal, dass Sicherheitsforschung stattfindet und an Lösungen gearbeitet wird.
Hinzu kommt die enorme Verbreitung von Microsoft-Produkten. Windows, Microsoft 365 und die zahlreichen Cloud-Dienste bilden einen wesentlichen Teil unserer digitalen Infrastruktur. Entsprechend groß ist die öffentliche Aufmerksamkeit, wenn dort Probleme auftreten.
Dabei lohnt es sich, genauer hinzusehen. Eine Sicherheitslücke, für die ein Update bereitsteht, ist etwas anderes als der Ausfall eines zentralen Cloud-Dienstes. Beides sorgt für Schlagzeilen, hat aber nicht zwangsläufig dieselben Ursachen.
Natürlich bleibt jede ernsthafte Schwachstelle ein Risiko, insbesondere wenn sie bereits aktiv ausgenutzt wird. Trotzdem muss nicht jede neue Sicherheitsmeldung Anlass zur Beunruhigung sein.
**Vielleicht ist die zunehmende Zahl solcher Meldungen auch ein Zeichen dafür, dass wir inzwischen genauer hinsehen und schneller reagieren können.**
Und damit sind wir wieder bei der eigentlichen Frage: Nicht allein die Existenz von Sicherheitslücken ist entscheidend, sondern wie verantwortungsvoll wir mit ihnen umgehen.
Eine Website ist niemals wirklich fertig
Der Fall PHP2Shell zeigt, wie abhängig selbst kleine Internetangebote von einer komplexen technischen Infrastruktur sind. Er zeigt aber auch, dass Sicherheit nicht allein eine Frage der eingesetzten Software ist.
Es geht um Aufmerksamkeit, Verantwortung und darum, die eigenen Systeme zu kennen.
Absolute Sicherheit gibt es nicht. Auch eine sorgfältig entwickelte und regelmäßig gepflegte Website kann von neuen Schwachstellen betroffen sein. Gute Wartung kann solche Risiken jedoch verringern, Probleme früher erkennbar machen und die Reaktion darauf erleichtern.
Eine Website muss nicht nur am Tag ihrer Veröffentlichung funktionieren. Sie sollte auch Monate und Jahre später zuverlässig ihren Zweck erfüllen.
Gutes Webdesign endet deshalb nicht mit dem Launch. Verantwortung auch nicht.